El botón está ahí, en el menú de tres puntos, junto al nombre de la conversación. «Eliminar chat.» Lo pulsas, aparece un cuadro de confirmación, y la conversación desaparece de la lista. La sensación es inequívoca: eso ya no existe.
Lo que ha ocurrido en realidad es más modesto. Has dejado de ver la conversación. Cuánto tiempo sigue existiendo, en cuántos sistemas y con qué finalidad es una pregunta distinta, y la respuesta rara vez está en la interfaz.
El borrado es una función del producto. No es una garantía sobre el dato.
Tres capas que no se borran a la vez
Conviene separar lo que ocurre en tres planos, porque se comportan de forma muy distinta.
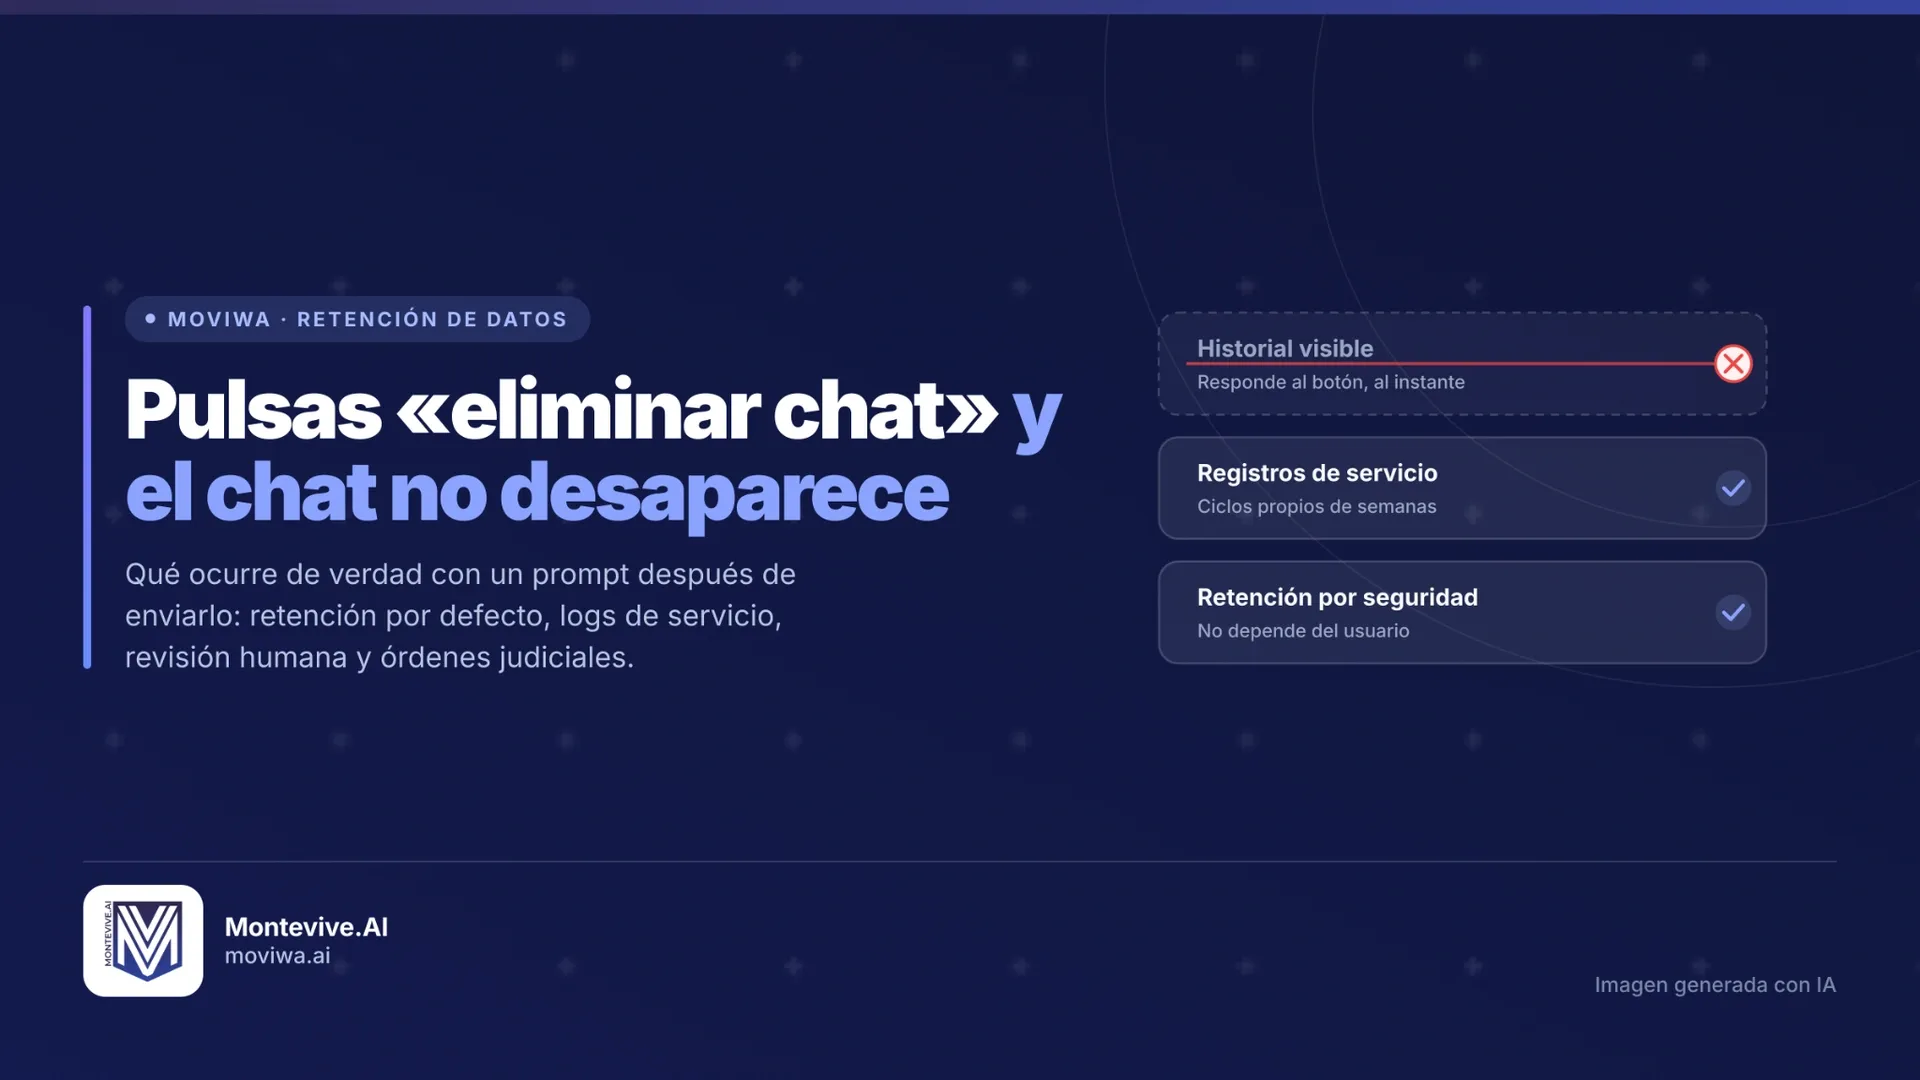
La capa visible es tu historial: la lista de conversaciones que ves al entrar. Es la que responde al botón, y suele hacerlo de inmediato.
La capa de servicio son los registros que el proveedor genera para operar: trazas de peticiones, métricas, copias de seguridad, colas de procesamiento. Estos sistemas tienen sus propios ciclos de vida y no se enteran de que has pulsado un botón en la interfaz. Es la razón por la que casi todas las políticas hablan de un plazo entre la eliminación y la desaparición efectiva. Treinta días es la cifra habitual: el centro de privacidad de Anthropic dice que una conversación borrada sale de sus sistemas de almacenamiento en un plazo de treinta días.
La capa de seguridad y abuso es la más persistente. Los proveedores conservan material para detectar usos prohibidos, y esa retención responde a una finalidad distinta de la del servicio. Puede sobrevivir al borrado del usuario porque su propósito es precisamente no depender de él. En ese mismo documento, Anthropic detalla que cuando una conversación queda marcada por posible incumplimiento de la política de uso, las entradas y salidas se conservan hasta dos años, y las puntuaciones de clasificación hasta siete.
Tres plazos, tres finalidades, un solo botón. Eso es todo el problema.
La revisión humana existe y está en el contrato
Una parte de las conversaciones se revisa manualmente. No es un secreto ni una filtración: está en las condiciones de uso de prácticamente todos los proveedores, con formulaciones parecidas, muestreo para mejorar el servicio, verificación de incidencias de seguridad, evaluación de calidad.
Conviene además no dar por estable lo que se firmó hace un año. El 28 de agosto de 2025, Anthropic cambió sus condiciones de consumo: las conversaciones de los planes personales (Free, Pro y Max) pasaron a poder usarse para entrenar el modelo, con la retención extendida a cinco años para quien lo acepte, y cada usuario tuvo que elegir de forma explícita antes del 8 de octubre para poder seguir usando el producto. Los planes de empresa, educación y administración pública, y la API, quedaron fuera. El cambio fue público y anunciado; el problema es cuántas organizaciones se enteran a tiempo.
La pregunta relevante para una empresa no es cuántas conversaciones se revisan, sino si le resulta aceptable que la suya pueda ser una de ellas. Es una decisión legítima en cualquier dirección. Lo que no es defendible es tomarla sin saber que se está tomando.
Cuando el borrado deja de estar en manos del proveedor
Hay un supuesto que sorprende a mucha gente y que conviene tener presente: un litigio puede obligar a conservar datos que la política de privacidad decía que se eliminarían.
No es hipotético. En el pleito entre The New York Times y OpenAI, un tribunal ordenó en mayo de 2025 preservar los registros de salida que de otro modo se habrían borrado, con independencia de que el usuario hubiera pedido su eliminación. La orden se levantó parcialmente en octubre de ese año, pero lo conservado mientras estuvo vigente siguió siendo accesible en el procedimiento.
El proveedor no estaba incumpliendo su política: cumplía una obligación superior. Para el cliente, el efecto práctico es el mismo, el dato sigue ahí, pero el motivo ya no depende de una decisión comercial que pueda negociarse en un contrato.
Y a veces el que cambia de idea es el propio proveedor
En septiembre de 2025 Anthropic redujo la retención de logs de su API de treinta días a siete. Nueve meses después hizo el movimiento contrario. Desde el 9 de junio de 2026, los prompts y las respuestas de sus modelos más capaces, los que llama covered models, se conservan treinta días para trabajo de seguridad, y esa retención se aplica también a las organizaciones que tienen contratada retención cero, incluidas las que acceden a través de AWS Bedrock, Google Cloud o Microsoft Foundry.
El motivo que da la compañía es sólido: hay ataques que solo se ven mirando muchas peticiones juntas, y para detectarlos hay que poder mirarlas juntas. Pero para un responsable de cumplimiento el titular es otro. Un compromiso contractual de no almacenar nada dejó de aplicarse por una decisión del proveedor, con aviso previo, y la única alternativa que le queda al cliente es no usar esos modelos.
Qué sí puedes decidir
El panorama no es fatalista. Hay decisiones reales, y conviene conocerlas antes de necesitarlas.
El historial. Casi todos los productos permiten desactivarlo. Suele implicar renunciar a funciones de memoria y personalización.
El entrenamiento. Es una casilla distinta de la del historial, aunque se confundan constantemente. En cuentas de empresa suele venir desactivada por defecto; en las personales, no siempre.
El tipo de cuenta. La diferencia entre un plan de consumo y uno empresarial no es solo de precio: cambia el contrato, los compromisos de retención y quién responde ante un incidente.
Lo que se envía. La única capa que controlas por completo. Un dato que no sale no necesita política de retención.
La conclusión incómoda
Las tres primeras decisiones dependen de un proveedor: de sus condiciones, de su infraestructura y de obligaciones legales que pueden cambiar sin avisar. La cuarta no depende de nadie más que de la propia organización.
Y no hace falta un litigio para que un dato acabe donde no debía. Ya vimos cómo conversaciones compartidas de Claude acabaron indexadas en buscadores sin que mediara ninguna brecha: bastó un botón de compartir y un control técnico que no hacía lo que parecía hacer. Antes de eso repasamos las cinco vías por las que el dato sale de una empresa sin que nadie llegue a decidir nada. Y si la respuesta interna a todo esto es que «ya tenemos una política de uso de IA», hay una pregunta que lo desmonta en treinta segundos.
Por eso, cuando alguien nos pregunta cuánto tiempo guarda sus datos tal o cual herramienta, solemos responder con otra pregunta: ¿qué le estáis enviando? Porque de las cuatro palancas, esa es la única que sigue siendo vuestra después de pulsar el botón.
Fuentes
Todo lo que afirma este artículo sale de aquí. Si algo no te cuadra, compruébalo.
Lo que dicen los proveedores
- Anthropic, Privacy Center: How long do you store personal data? De ahí salen los treinta días para una conversación borrada, los dos años de entradas y salidas marcadas por posible incumplimiento y los siete años de puntuaciones de clasificación.
- Anthropic, 28 de agosto de 2025: Updates to Consumer Terms and Privacy Policy El cambio en los planes personales, la retención de cinco años para quien acepta el entrenamiento, la fecha límite del 8 de octubre de 2025 y la exclusión de los planes de empresa, educación y administración pública y de la API.
- Anthropic, Help Center: Data retention practices for Covered Models Los treinta días desde el 9 de junio de 2026 para los modelos cubiertos, y el hecho de que se aplican por encima de los acuerdos de retención cero.
El caso judicial
- Simon Willison, 23 de octubre de 2025: OpenAI no longer has to preserve all of its ChatGPT data Cronología de la orden de preservación y de su levantamiento parcial.
- Engadget, 23 de octubre de 2025: OpenAI no longer has to preserve all of its ChatGPT data, with some exceptions La misma noticia, con el detalle de qué se sigue conservando.
Lo que hemos publicado antes en Moviwa
- Nadie hackeó nada... pero se filtró información
- Fuga de datos y shadow AI: por dónde sale el dato
- «Ya tenemos una política de uso de IA»
La palanca que puedes accionar hoy
De las cuatro, decidir qué se envía es la única que no depende de negociar con nadie. Para eso publicamos el anonimizador: sustituye los datos personales de un texto antes de que salga de tu equipo, se ejecuta entero en el navegador y es gratuito.
No arregla la política de retención de nadie. Hace que importe menos. Y conviene decir lo que no hace: protege datos personales, no tu conocimiento propio, así que un borrador de arquitectura interna seguiría siendo perfectamente legible al otro lado.
Si quieres revisar qué está saliendo hoy de tu organización hacia un chatbot, escríbenos. Esa auditoría se hace en una tarde y casi siempre sorprende.